AnyShare-AnyShare 关于 SSL/TSL 协议信息泄露漏洞(CVE-2016-2183)
关键字
CVE-2016-2183、漏洞
适用产品
- AnyShare Enterprise 6.0.x
- AnyShare Express 6.0.x
问题描述
TLS, SSH, IPSec 协商及其他产品中使用的 DES 及 Triple DES 密码存在大约四十亿块的生日界,这可使远程攻击者通过 Sweet 32 攻击,获取纯文本数据。
问题影响
数据传输可能被恶意攻击者拦截以及被解密。
问题原因
nginx 未屏蔽 DES、3DES 等不安全算法。
解决方案
为解决此漏洞问题,需要修改 nginx.conf 配置文件,屏蔽不安全的算法,具体操作步骤如下:
1. 执行以下命令,进入到 nginx 配置文件路径,并对 nginx.conf 做好备份。
cd /usr/local/nginx/conf/
cp nginx.conf nginx.conf.bak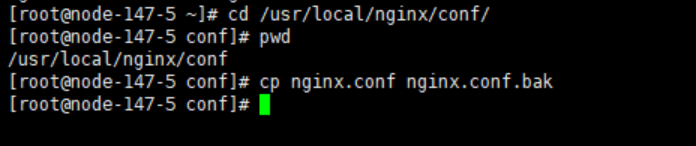
2. 编辑 nginx.conf,找到 ssl_ciphers 参数所在行,按 i 键进入编辑模式,将该行末尾添加 :!DES:!3DES 后,按 Esc 键,键入 :wq 保存退出。
vi nginx.conf
/ssl_ciphers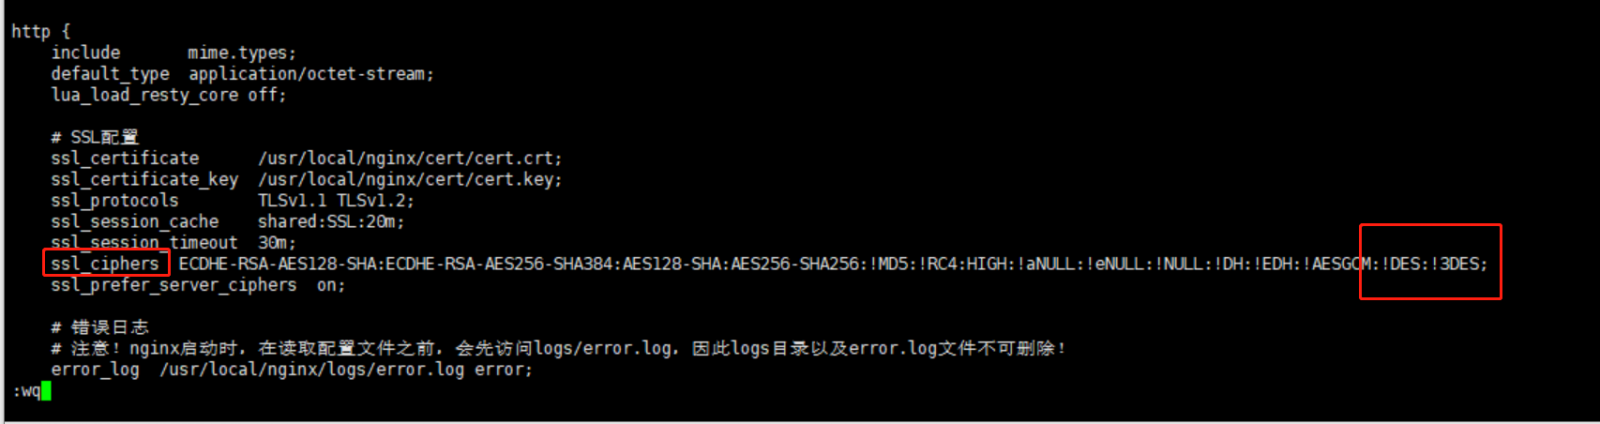
3. 执行以下命令,重新加载 nginx 配置文件。
nginx -t
nginx -s reload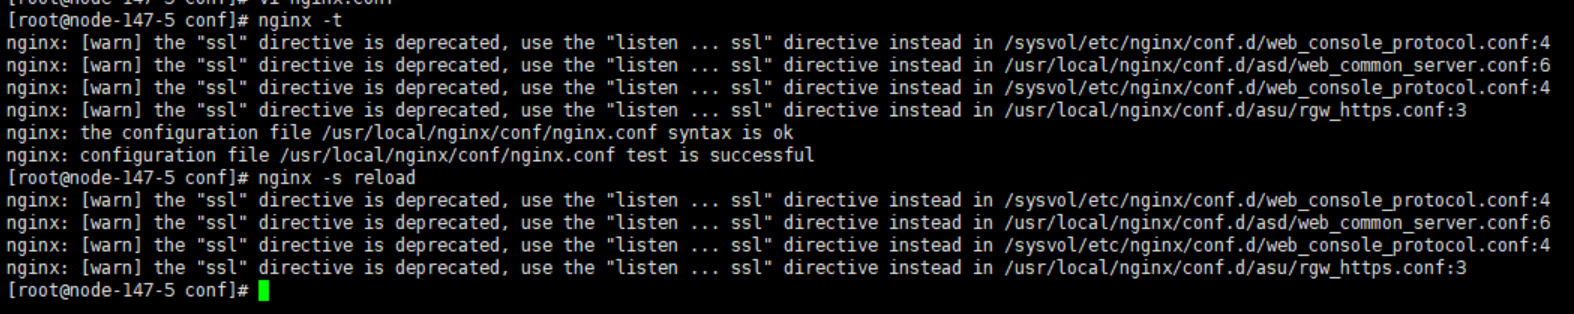
更多信息
如果漏洞扫描工具对 ECeph 存储 8001 端口有检测出此漏洞,请参考爱数官方网站文档:AnyShare- Eceph 存储,8001界面关于 SSL/TSL 协议信息泄露漏洞(CVE-2016-2183)。